
In questo articolo
Una piattaforma AML con gestione dei casi integrata dovrebbe fare molto di più che generare semplici avvisi. Dovrebbe fornire un flusso di lavoro controllato e verificabile per indagare sulle attività sospette, documentare le decisioni, conservare le prove a sostegno e supportare i processi di STR/SAR. Le aspettative globali di base per i controlli e la documentazione AML/CFT sono definite nelle Raccomandazioni del FATF (l'implementazione varia a seconda della giurisdizione, ma gli standard sono il punto di riferimento comune). Fonte: Raccomandazioni del FATF (fatf-gafi.org).
"Integrato" dovrebbe essere valutato come una proprietà del flusso di lavoro, non come un'affermazione dell'interfaccia utente. Il test pratico consiste nel verificare se un avviso può diventare un caso con il contesto della transazione, il contesto del cliente, le azioni dell'analista e la revisione della supervisione conservati in un unico sistema, senza la necessità di copiare manualmente i dati in uno strumento di ticketing separato. Questo è importante perché i fascicoli dei casi sono ciò su cui ci si basa quando l'audit interno, le autorità di regolamentazione o le forze dell'ordine chiedono "cosa avete visto, cosa avete fatto e quando lo avete fatto?". Ad esempio, il FinCEN stabilisce che le istituzioni devono conservare la documentazione di supporto delle SAR e renderla disponibile al FinCEN o alle forze dell'ordine su richiesta. Fonte: FinCEN, Suspicious Activity Report Supporting Documentation (fincen.gov).
Un livello di gestione dei casi è anche il modo in cui le aziende traducono l'"approccio basato sul rischio" in controlli osservabili. L'Autorità Bancaria Europea (EBA) inquadra costantemente le aspettative AML/CFT in termini di governance, controlli sensibili al rischio e processi dimostrabili. Anche quando la formulazione esatta differisce tra i vari regimi, la posizione di vigilanza è simile: i controlli devono essere progettati, implementati e documentati in modo che corrisponda al profilo di rischio dell'azienda. Fonte: Hub normativo e politico AML/CFT dell'EBA (eba.europa.eu).
Cosa deve contenere la "gestione dei casi" per essere operativamente reale
Nelle operazioni AML, la "gestione dei casi" non è solo assegnazione e commenti. Un fascicolo difendibile necessita di (1) un innesco tracciabile, (2) un flusso di lavoro con proprietà e revisione, (3) l'acquisizione di prove e (4) un esito che possa essere spiegato e recuperato in seguito. La Raccomandazione 11 del FATF stabilisce uno standard internazionale di base per la conservazione dei registri (compresi quelli delle transazioni) per almeno cinque anni, soggetto all'implementazione nazionale. Ciò ha un impatto diretto sulla selezione della piattaforma, perché il vostro fornitore deve supportare la conservazione e il recupero su vasta scala. Fonte: Raccomandazioni del FATF (Racc. 11) (fatf-gafi.org).
Questo post è incentrato sull'UE, ma per le imprese regolamentate nel UK, le aspettative in materia di conservazione dei registri e governance rientrano nel quadro dei sistemi e dei controlli (SYSC) dell'FCA Handbook, e la Financial Crime Guide dell'FCA fornisce indicazioni pratiche su come dovrebbero essere gli ambienti di controllo "buoni" in termini di monitoraggio, governance e supervisione. Sebbene il SYSC sia più ampio del solo AML, è il riferimento principale per "mostrami i tuoi controlli, mostrami la tua supervisione, mostrami i tuoi registri". Fonti: FCA SYSC (handbook.fca.org.uk); FCA Financial Crime Guide (FCG) (handbook.fca.org.uk).
Un flusso di lavoro pratico per i casi AML deve anche supportare il modo in cui il sospetto emerge effettivamente: attraverso clienti, conti e prodotti collegati, non solo all'interno del profilo di un singolo cliente. È qui che la risoluzione delle entità diventa un requisito della gestione dei casi (e non solo una caratteristica di ingegneria dei dati). Se il vostro sistema di monitoraggio è in grado di rilevare schemi tra diverse entità ma il vostro strumento per la gestione dei casi non riesce a rappresentarli in modo chiaro, gli analisti ricostruiranno le relazioni manualmente, spesso in fogli di calcolo, indebolendo la coerenza e la verificabilità.
Test di valutazione specifici e verificabili tramite demo (cosa chiedere ai fornitori di mostrare)
Il modo più affidabile per valutare una piattaforma AML è richiedere dimostrazioni dal vivo di comportamenti del flusso di lavoro che sono presenti o assenti. Non state cercando di convalidare una narrazione di marketing, state cercando di convalidare che la piattaforma può produrre un registro investigativo completo coerente con le aspettative di conservazione dei registri (FATF), le aspettative sulla documentazione delle attività sospette (FinCEN) e le aspettative sui sistemi e controlli (ad es., FCA SYSC per le aziende del UK).
Chiedete al fornitore di eseguire uno scenario end-to-end in un ambiente live (o in un sandbox rappresentativo) e confermate che ogni elemento venga creato automaticamente, marcato temporalmente e sia recuperabile:
Convertire un avviso in un caso senza lasciare la piattaforma, conservando i dettagli della transazione sottostante e la logica di attivazione.
Dimostrare l'indagine attraverso entità collegate (cliente, conto, controparte, prodotto) in un'unica vista del caso per convalidare che la risoluzione delle entità sia funzionale nei flussi di lavoro, non solo nell'archiviazione dei dati.
Aggiungere note, allegati di prova e passaggi di approvazione del revisore, e quindi mostrare il tracciato di audit completo (chi ha fatto cosa, quando).
Applicare scadenze e regole di escalation e mostrare come gli elementi scaduti appaiono nelle viste dei manager (questo testa il controllo operativo sotto carico).
Generare un output standardizzato del caso (istantanea/rapporto) dai dati del caso in tempo reale ed esportarlo come un unico record revisionabile.
Dimostrare l'assistenza dell'IA (se offerta) con una chiara provenienza: quali dati ha usato l'IA, cosa ha prodotto e come un analista convalida le prove di supporto prima di prendere una decisione.
Attivare notifiche a valle (ad es., SIEM, CRM, data warehouse) dagli eventi del caso per dimostrare che l'integrazione è basata sugli eventi e coerente.
Ognuno di questi comportamenti è binario nella pratica: o la piattaforma può farlo in modo pulito, o spinge il lavoro in passaggi manuali dove si insinua l'incoerenza.
Perché la conservazione e il recupero dovrebbero essere trattati come requisiti di prodotto
La conservazione è spesso gestita come una casella di controllo IT ("archiviamo i dati"), ma le autorità di regolamentazione e gli auditor si preoccupano tipicamente della recuperabilità e completezza, della capacità di ricostruire l'indagine e fornire tempestivamente il materiale di supporto. Le indicazioni del FinCEN sono esplicite sul fatto che la documentazione di supporto delle SAR deve essere conservata e resa disponibile su richiesta; ciò crea una domanda pratica in fase di acquisto: la piattaforma è in grado di recuperare l'esatto set di prove collegato alla decisione della SAR, con una chiara catena di custodia nel registro di audit? Fonte: Documentazione di supporto delle SAR del FinCEN (fincen.gov).
Dal punto di vista del FATF, la conservazione dei registri è un obbligo del programma (Racc. 11), e la piattaforma o rende facile conformarsi o costringe a soluzioni ad hoc. Un team di acquisto può testare questo richiedendo una demo di "recupero a freddo": scegliete un caso chiuso e chiedete al fornitore di recuperare ed esportare il record completo (eventi scatenanti, note, allegati, approvazioni e timestamp) in una finestra di tempo definita durante la demo.
Dove la "gestione dei casi integrata" fallisce comunemente nelle implementazioni reali
Due modelli di fallimento si presentano ripetutamente nelle valutazioni delle piattaforme perché sono strutturalmente difficili da correggere dopo l'implementazione:
Il motore di monitoraggio è potente, ma lo "strumento per i casi" è un sottile involucro di ticketing con una debole gestione delle prove, registri di audit superficiali e limitata esportabilità.
Il flusso di lavoro del caso sembra rifinito, ma le indagini non possono collegare l'attività tra entità, conti e prodotti collegati, quindi gli analisti costruiscono ancora la vera narrazione del caso al di fuori dello strumento.
Entrambi i modelli sono costosi perché creano un trascinamento operativo a lungo termine: più lavoro manuale, QA più difficile, informazioni gestionali più deboli e minore fiducia durante gli audit.
Come Pingwire mappa il lavoro sui casi ad artefatti di flusso di lavoro verificabili
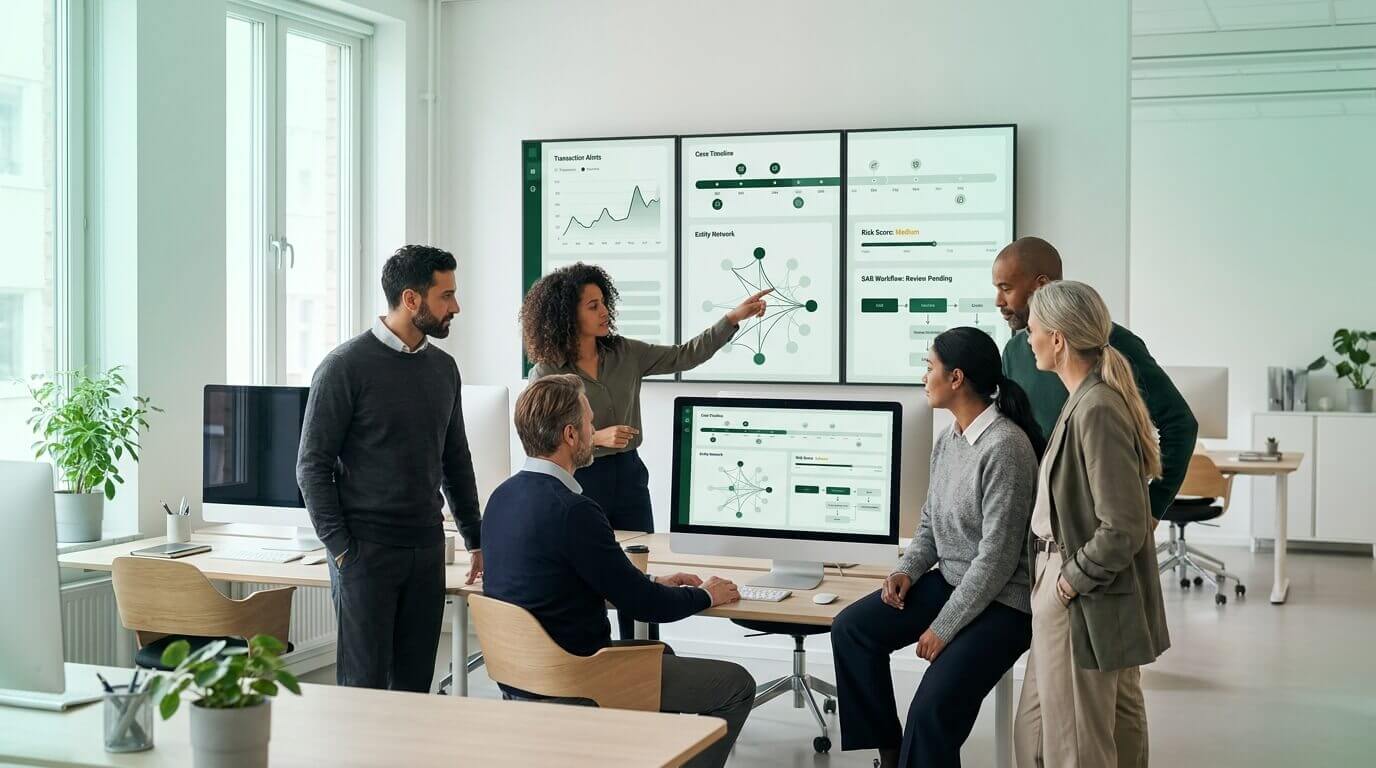
Pingwire è costruito in modo che il monitoraggio e il lavoro sui casi operino come un unico sistema continuo. Gli avvisi in Pingwire sono chiamati ping, e i ping possono essere indagati all'interno di uno spazio di lavoro per i casi strutturato che preserva contesto e azioni. La piattaforma supporta il monitoraggio a livello di entità/conto/prodotto, che è una capacità concreta che potete testare eseguendo lo stesso scenario in tali ambiti e verificando che il caso li colleghi insieme senza collegamenti manuali.
Pingwire include anche artefatti del flusso di lavoro che possono essere valutati direttamente in una demo. Case Deadline è progettato per rendere visibile il lavoro a tempo all'interno del flusso di lavoro del caso (piuttosto che tracciato in fogli di calcolo laterali). Case Snapshot è progettato per catturare una vista coerente dello stato del caso, e Case Reports produce output di documentazione strutturata per la revisione e la conservazione dei registri. Queste non sono "funzionalità" astratte; sono componenti che producono prove che potete ispezionare: generate l'istantanea/rapporto, esportatelo e verificate che i riferimenti ai dati sottostanti siano intatti.
Per i team che considerano il supporto dell'IA, l'Agente IA per i Casi di Pingwire dovrebbe essere valutato come qualsiasi altro strumento adiacente al controllo: opera sui dati presenti nel caso e sulla cronologia dell'entità rilevante, produce output che possono essere verificati rispetto alle prove di origine e preserva la responsabilità dell'analista? Questo è lo standard che il FATF implica quando affronta le nuove tecnologie: l'innovazione può migliorare l'efficacia, ma le aziende rimangono responsabili della gestione dei rischi e dei controlli. Fonte: Raccomandazioni del FATF (Racc. 15) (fatf-gafi.org).
Sulle integrazioni, Pingwire supporta i webhook per la connettività basata sugli eventi. Questo è misurabile in fase di acquisto: chiedete una demo in cui un evento del caso (assegnazione, cambio di stato, escalation) emetta un payload webhook strutturato che il vostro team può ispezionare. Il valore non è "ci integriamo", il valore è che il vostro sistema di gestione dei casi può essere una fonte affidabile di verità per la reportistica a valle e gli strumenti operativi senza estrazione manuale.
Come rendere la decisione di acquisto basata sulle prove (non sulle opinioni)
Un solido processo di acquisto trasforma i vostri obiettivi in test. Se l'obiettivo è ridurre la "conformità da sedia girevole", misurate quanti sistemi deve usare un analista per chiudere un caso. Se l'obiettivo è la prontezza per l'audit, misurate il tempo di recupero e la completezza delle esportazioni. Se l'obiettivo è la coerenza decisionale, misurate se i passaggi e le approvazioni richiesti sono applicati nel flusso di lavoro.
È qui che la gestione dei casi di conformità e la gestione dei casi di monitoraggio delle transazioni convergono: la piattaforma deve supportare il rilevamento e la gestione disciplinata di ciò che il rilevamento produce. Se le vostre demo e le prove di valore si concentrano solo sulla logica di rilevamento, rischiate di selezionare una piattaforma che crea ottimi avvisi ma fascicoli deboli, esattamente il problema che gli audit e le autorità di vigilanza tendono a far emergere in seguito.
FAQ
Cos'è una piattaforma AML con gestione dei casi integrata?
È un sistema in cui avvisi, indagini, acquisizione di prove, revisione e output dei casi vivono in un unico flusso di lavoro controllato. La definizione pratica è verificabile tramite demo: gli analisti dovrebbero essere in grado di passare da un avviso a un caso chiuso con un tracciato di audit completo e prove conservate senza lasciare la piattaforma.
In che modo il software di gestione dei casi AML è diverso da un sistema di ticketing generale?
Gli strumenti di ticketing generali possono instradare i compiti, ma in genere non conservano il contesto specifico dell'AML (logica di attivazione, cronologia delle transazioni, collegamenti tra entità), né producono in modo affidabile fascicoli esportabili con tracciati di audit completi e riferimenti alle prove adatti alla supervisione AML e al supporto di SAR/STR.
Cosa dovrei verificare per la prontezza a SAR/STR?
Verificate che la piattaforma conservi e recuperi la documentazione di supporto legata alla decisione, preservi una sequenza marcata temporalmente delle azioni e delle approvazioni dell'analista e possa esportare un registro completo del caso. Le indicazioni del FinCEN sulla documentazione di supporto delle SAR sono un chiaro punto di riferimento per la conservazione e la disponibilità delle prove. Fonte: FinCEN (fincen.gov).
Cosa significa "tracciato di audit" in termini pratici?
Significa una cronologia completa e in stile immutabile degli eventi dell'attività del caso: chi ha visualizzato cosa, chi ha cambiato stato, chi ha allegato prove, chi ha approvato la chiusura e quando. In una demo, dovreste essere in grado di aprire un caso chiuso e riprodurre l'intera cronologia senza fare affidamento su registri esterni.
Come dovrei valutare le funzionalità di IA nella gestione dei casi?
Le autorità di regolamentazione ora si aspettano che usiate l'IA. Valutate l'IA come strumento di assistenza, non come giudizio delegato. Chiedete quali dati utilizza, come vengono presentati gli output per la revisione dell'analista, se le prove sottostanti sono a un clic di distanza e se l'output diventa parte del registro del caso verificabile. L'approccio del FATF alle nuove tecnologie supporta l'innovazione, ma la responsabilità rimane dell'azienda. Fonte: Raccomandazioni del FATF (Racc. 15) (fatf-gafi.org).
Se desiderate una piattaforma AML con gestione dei casi integrata, richiedete ai fornitori di dimostrare il flusso di lavoro end-to-end con esportazioni di casi, tracciati di audit, gestione delle scadenze e recupero delle prove, non solo la generazione di avvisi. Pingwire è progettato per portare i team dai ping a decisioni documentate in un unico sistema controllato, con Case Deadline, Case Snapshot, Case Reports, un Agente IA per i Casi e integrazione basata sugli eventi tramite webhook.